

تحولت كلمة المرور من خط الدفاع الأول عن الحسابات الرقمية إلى عبء يومي يلاحق المستخدم بين البريد الإلكتروني والخدمات المصرفية والتطبيقات والمنصات؛ كلمات متعددة، ورموز معقدة، ومحاولات لاستعادة ما نسيته الذاكرة. وفي المقابل، تتقدم «مفاتيح المرور» (Passkeys) باعتبارها واحدة من أبرز محاولات إنهاء عصر كلمة السر، لكن الانتقال إليها يفتح أسئلة تتجاوز سرعة تسجيل الدخول إلى مستقبل الهوية الرقمية نفسها.
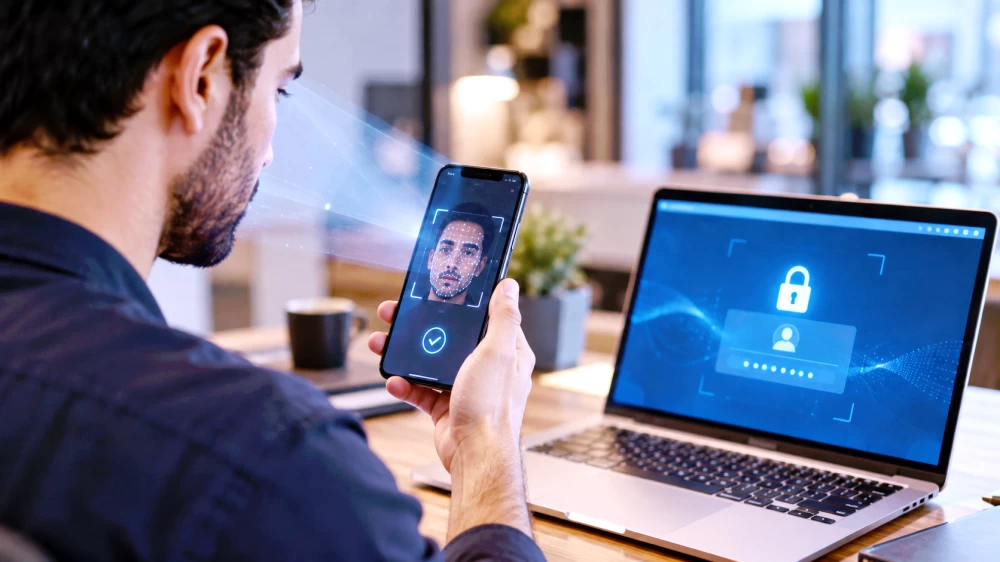
وتعتمد التقنية على بصمة الإصبع أو الوجه أو رمز قفل الجهاز، مستندة إلى تشفير يقوم على زوج من المفاتيح؛ خاص يبقى تحت سيطرة المستخدم، وعام لدى الخدمة، ما يجعلها أكثر مقاومة لسرقة بيانات الدخول عبر صفحات التصيد مقارنة بكلمات المرور التقليدية.
وتكشف أرقام تحالف «FIDO» حجم التحول؛ إذ قدّر في مايو 2026 وجود نحو «5 مليارات مفتاح مرور قيد الاستخدام عالمياً». وأظهر مسح شمل 11 ألف مستهلك في 10 دول، أن 90% يعرفون التقنية، و75% فعّلوها في حساب واحد على الأقل، فيما يستخدمها 49% بانتظام عندما تكون متاحة.
لكن الأرقام تكشف أيضاً فجوة بين الإتاحة والتحول الفعلي. ففي مؤشر «FIDO» لعام 2025، الذي استند إلى بيانات تسع شركات كبرى، بلغت نسبة الحسابات المؤهلة لاستخدام مفاتيح المرور 93%، بينما لم تتجاوز حصتها 26% من إجمالي عمليات تسجيل الدخول.
في المقابل، تبدو مكاسب السرعة واضحة؛ إذ بلغ متوسط الدخول 8.5 ثانية باستخدام مفاتيح المرور مقابل 31.2 ثانية لوسائل أخرى، وارتفعت نسبة نجاح تسجيل الدخول إلى 93% مقابل 63%.
المفارقة، أن التخلص من عبء الذاكرة ينقل جزءاً أكبر من المسؤولية إلى الجهاز نفسه. وهنا يصبح التحدي الحقيقي في استعادة الحساب عند فقدان الهاتف، وتأمين الأجهزة وخيارات الاسترداد، وضمان سهولة الانتقال بين المنظومات المختلفة.
كلمة المرور، قد تكون في طريقها إلى التراجع، لكن نجاح البديل لن يُقاس بالثواني التي يوفرها فقط؛ بل بقدرته على حماية هوية المستخدم عندما يفقد الجهاز الذي أصبح مفتاحها.